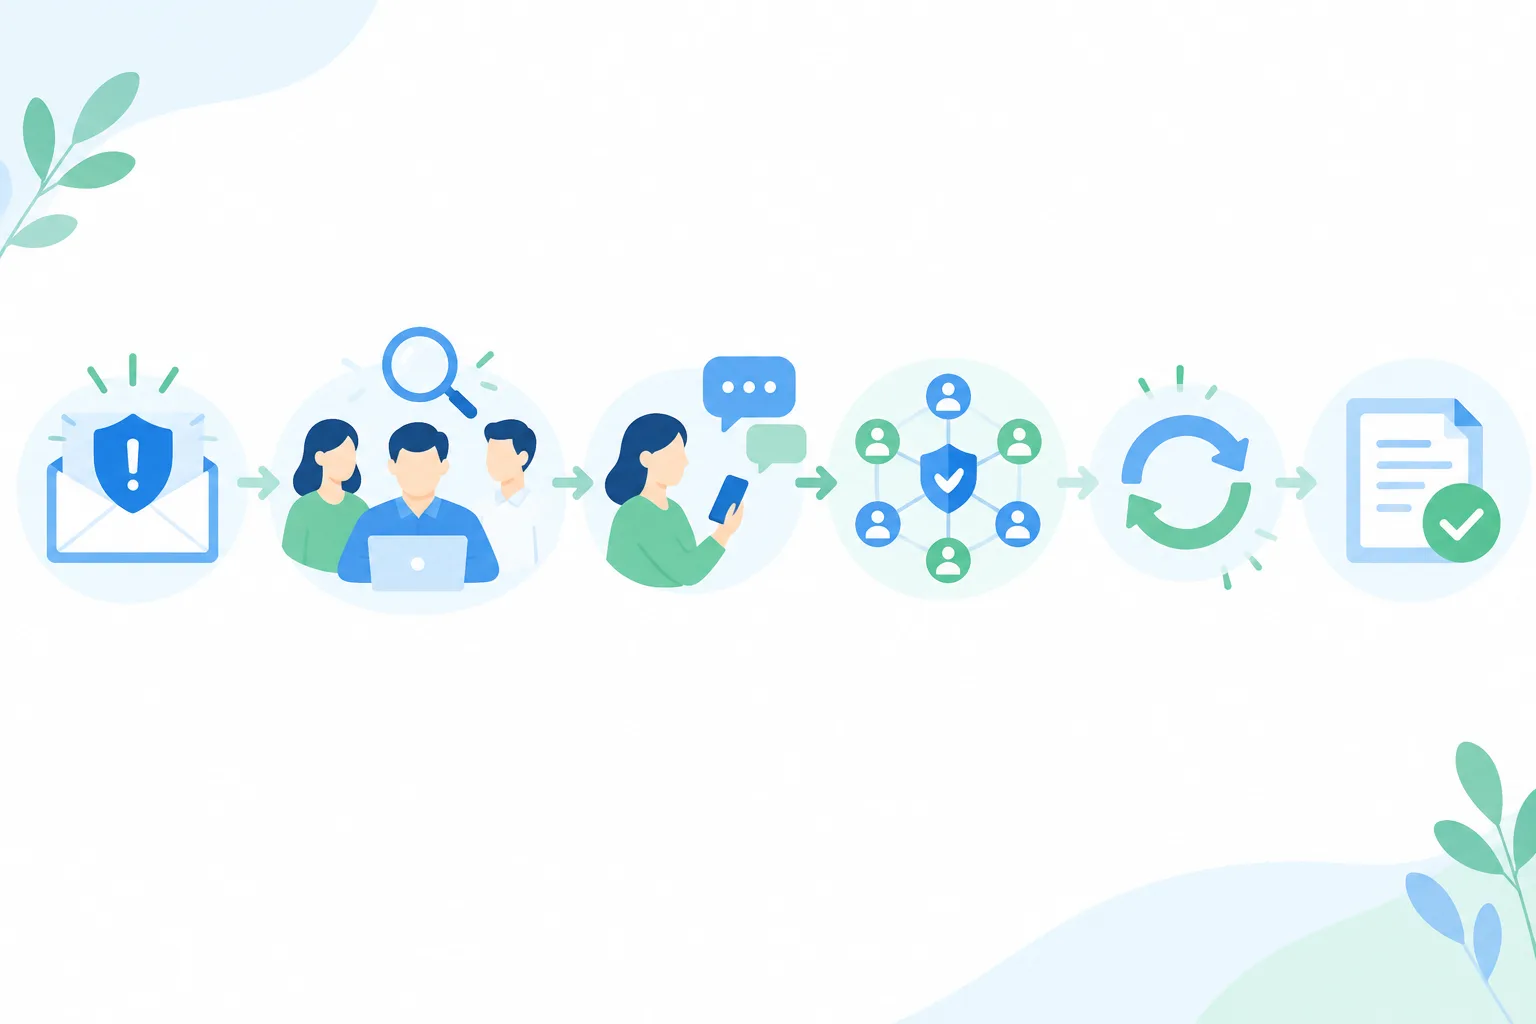
脆弱性情報を受け取った後の流れを見直す
脆弱性情報が届いたとき、何を確認し、誰へ連絡し、どこまで対応するのかは、社内で判断に迷いやすいテーマです。
IPAとJPCERT/CCは、2026年10月1日に「情報セキュリティ早期警戒パートナーシップガイドライン」2026年版を公開しました。発見者、製品開発者、Webサイト運営者などが脆弱性情報を適切に扱うためのガイドラインです。
この記事では、同ガイドラインを確認する際の視点として、脆弱性情報を受け取った後の社内対応の流れを整理します。
まず確認したい対応の順番
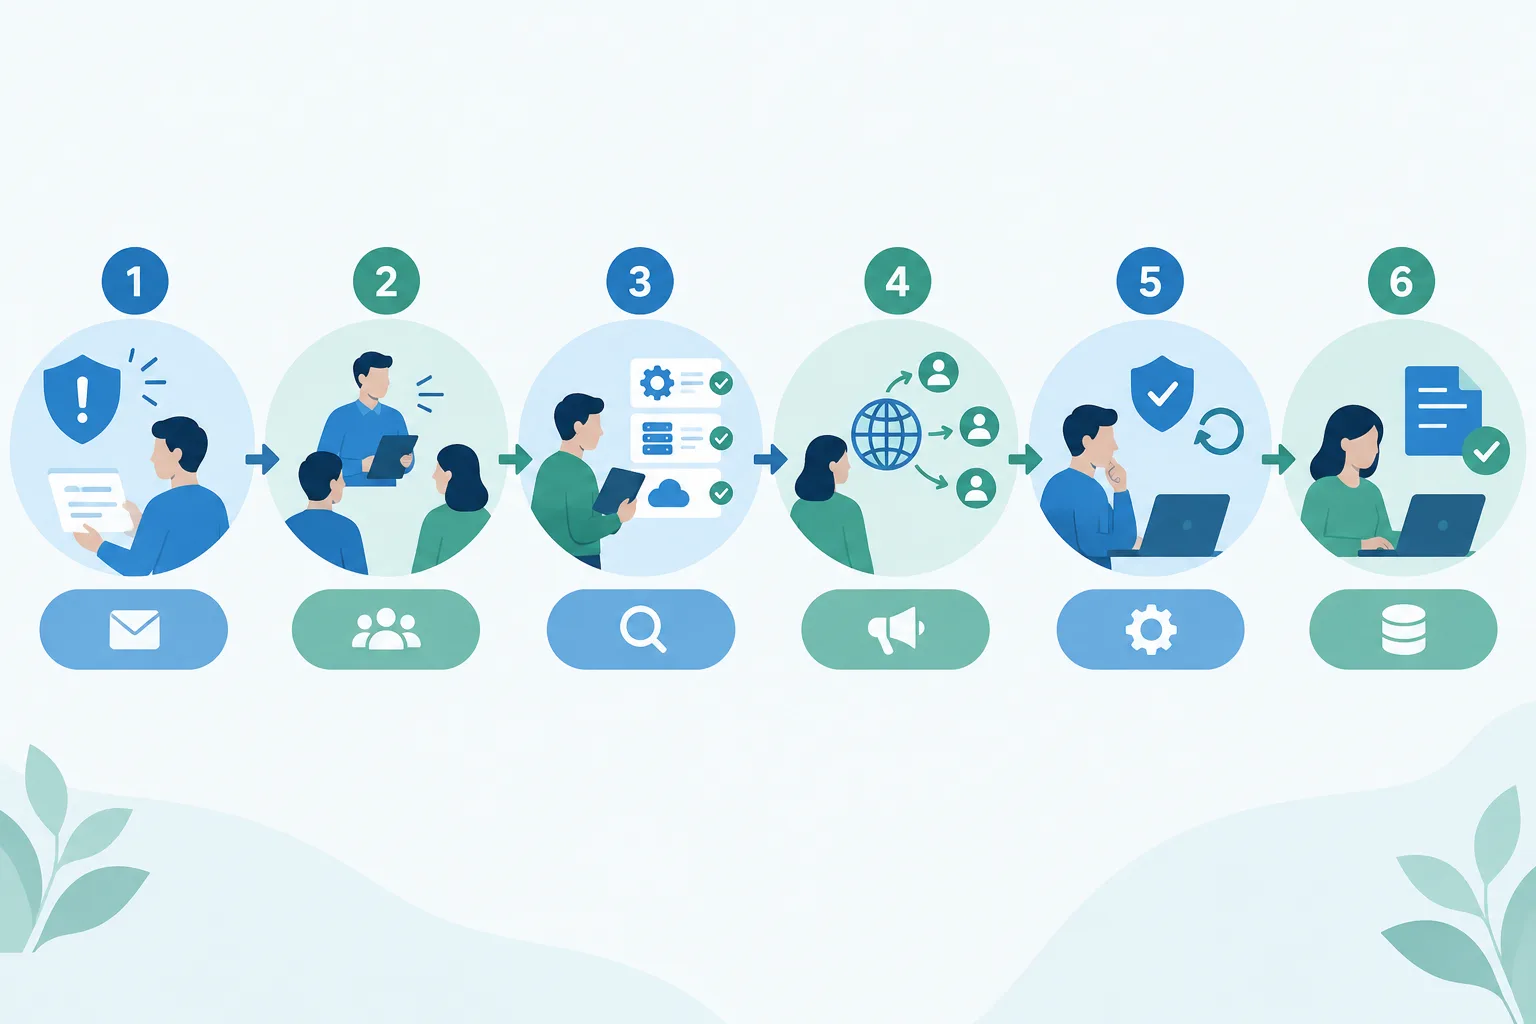
脆弱性情報を受け取った後は、次のように整理すると、対応漏れを防ぎやすくなります。
- 脆弱性情報を受け取る
- 社内の担当者や関係部署へ連絡する
- 必要に応じて製品の開発者やベンダーへ確認する
- 自社の利用状況と影響範囲を確認する
- 必要な更新や対策を適用する
- 対応内容を記録として保存する
情報を受け取っただけで終わらせず、自社の環境に関係するかを確認することが重要です。
担当者とベンダーへの連絡を決めておく
脆弱性対応では、技術的な内容を確認する担当者だけでなく、利用中の製品やサービスの開発者、ベンダーへの連絡が必要になる場合もあります。
情報を受け取ったときに、誰が社内で判断し、誰がベンダーへ確認するのかをあらかじめ決めておきましょう。
特に、AIで作った業務ツールやクラウドサービスを利用している場合は、脆弱性対応の判断者が曖昧になりやすい部分です。利用部門、社内の担当者、外部の提供者のどこが確認や判断を担うのかを整理しておきたいところです。
影響範囲を確認してから更新する
脆弱性情報を確認したら、自社で対象の製品やサービスを利用しているか、どの範囲に影響する可能性があるかを確認します。
影響範囲が確認できた場合は、開発者やベンダーの案内する更新や対策を確認し、必要な対応を進めます。
製品名や利用環境、対応内容は会社ごとに異なるため、自社の利用状況に合わせて確認することが必要です。
対応した内容を記録に残す
対応後は、脆弱性情報を受け取ったこと、確認内容、連絡先、影響範囲の判断、更新や対策の実施内容などを記録します。
記録があれば、後から対応状況を確認でき、同様の情報が届いたときに過去の対応を見直す材料にもなります。
脆弱性対応では、更新の適用だけでなく、どのように判断したのかを残すことも重要です。
今回の整理で得た気づき
技術だけでなく役割分担が重要
脆弱性情報への対応は、技術的な確認だけで完結しません。情報を受け取る人、影響範囲を確認する人、ベンダーへ連絡する人、更新を適用する人を整理しておく必要があります。
AIやクラウドの利用時ほど判断者を決めておく
AIで作った業務ツールやクラウドサービスを利用する場合は、脆弱性が見つかったときに誰が対応を判断するのかを明確にしておくことが重要です。
サービス提供者に確認するのか、社内の担当者が判断するのかが決まっていなければ、対応が止まる可能性があります。
まとめ
脆弱性情報が届いたときは、次の流れを社内で確認できるようにしておくと、対応の抜けを減らせます。
- 情報を受け取る
- 社内の担当者や関係部署へ連絡する
- 製品開発者やベンダーへ確認する
- 影響範囲を確認する
- 必要な更新や対策を適用する
- 対応内容を記録する
IPAとJPCERT/CCが公開した「情報セキュリティ早期警戒パートナーシップガイドライン」2026年版を確認しながら、自社の担当者と連絡先、判断の流れを見直しておきたいところです。
コメント